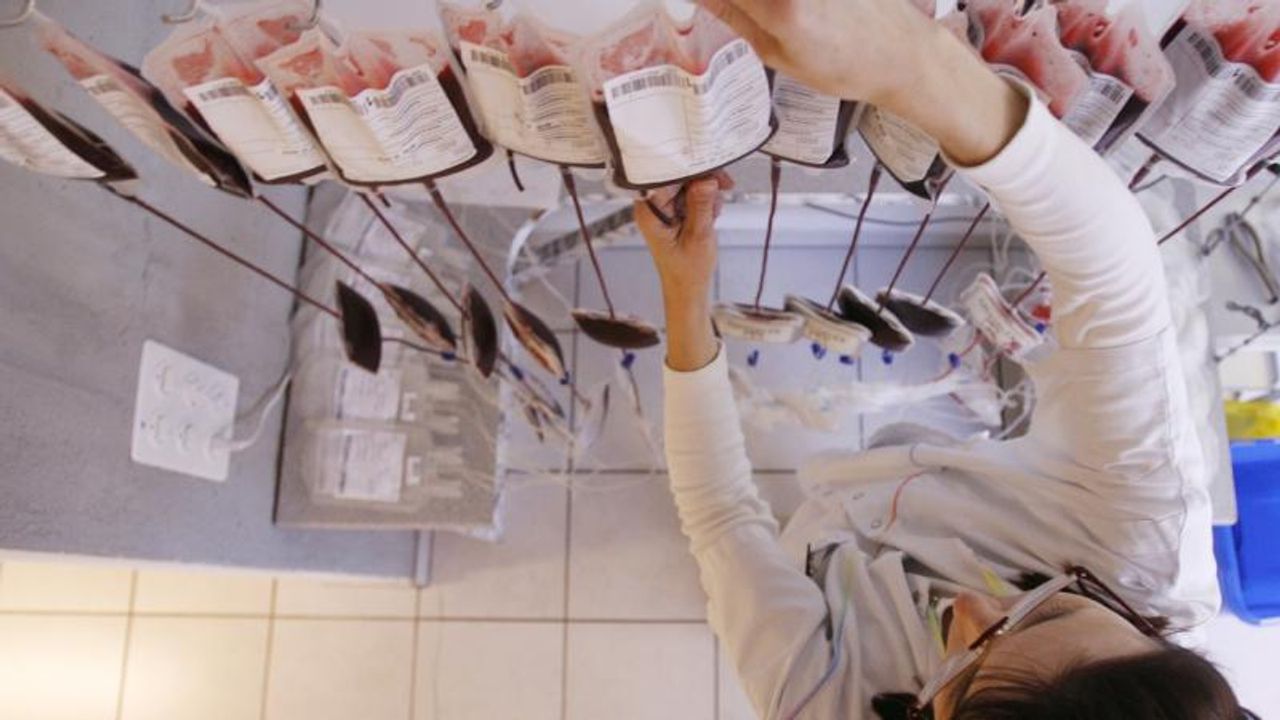
Fransa'da bağışlanan kanların saklandığı tesislerdeki soğutucu sistemler siber saldırıya uğradı. Kimliği henüz belirlenemeyen korsanların sıcaklık ayarlarını yükseltmesi üzerine sağlık sektöründe alarm verilirken, personelin zamanında müdahalesiyle kan stokları korundu. Fransa Kan Müessesesi (EFS), olayda herhangi bir sağlık sorunu yaşanmadığını ve kan ürünlerinde kayıp bildirilmediğini açıkladı.
SİBER SALDIRGANLAR SOĞUTUCU SİSTEMLERİ HEDEF ALDI
EFS'nin açıklamasına göre saldırganlar, kan ürünlerinin muhafaza edildiği soğuk odaların kontrol sistemlerine müdahale ederek sıcaklık değerlerini yükseltti. Tesis çalışanlarının durumu fark ederek hızlı şekilde müdahale etmesi, kan stoklarının zarar görmesini önledi.
Benzer saldırılar daha önce Avrupa'daki süpermarketlerin soğutucu sistemlerinde de görülmüştü. Sağlık tesislerinin de hedef alınması, saldırıların kapsamına ilişkin endişeleri artırdı.
RUS VE İRAN BAĞLANTISI ARAŞTIRILIYOR
Saldırıların arkasında Rus siber korsan gruplarının bulunabileceğine yönelik iddialar gündeme geldi. NoName057(16) ve Z-Pentest Alliance adlı gruplar, Danfoss şirketinin sistemlerine sızdıklarını duyurdu. Ancak bu açıklamalar, soğutucu sistemlere yönelik saldırıların doğrudan söz konusu gruplar tarafından gerçekleştirildiğini kanıtlamıyor.
Siber güvenlik uzmanları, Rusya bağlantılı grupların yanı sıra İranlı korsanların, devlet destekli aktörlerin veya farklı kişilerin de saldırıların arkasında olabileceğini değerlendiriyor. Şu ana kadar herhangi bir grup ya da kişi hakkında resmi suçlama yapılmadı.
SAHTE SİSTEMLERLE SALDIRGANLARIN İZİ SÜRÜLÜYOR
Siber güvenlik şirketleri, saldırganların yöntemlerini ortaya çıkarmak için "bal küpü" olarak bilinen tuzak sistemlerden yararlanıyor. Gerçek bir hedef gibi görünen ancak güvenli şekilde izlenen bu sistemler, korsanların saldırı tekniklerini incelemeye imkan tanıyor.
Üç farklı şirketin kurduğu sahte soğutucu yazılım sistemlerinden elde edilen veriler, Avrupa'daki ikinci saldırı dalgasının hedef odaklı ve planlı olabileceğine işaret ediyor. İspanyol siber güvenlik şirketi Previdian'dan Ryan Dewhurst, soğutucuların eş zamanlı hedef alınmasının koordineli bir eylem ihtimalini güçlendirdiğini belirtti.
Dewhurst, saldırganların cihazların açık IP adreslerini araştırarak hedef listeleri oluşturduğunu ve saldırı zamanlamasını önceden planladığını ifade etti. Sıcaklık ayarlarının gece yarısı değiştirilmesinin de saldırının planlı yürütüldüğüne işaret ettiğini söyledi.
Strathclyde merkezli Lupovis şirketi de ikinci saldırı dalgasından yaklaşık 10 gün önce sahte soğutucu sistemlerine yönelik tarama faaliyetleri tespit etti. Şirketin kurucusu Xavier Bellekens, bu taramaların yalnızca Avrupa'daki sistemlerde görüldüğünü aktardı.
İRAN BAĞLANTILI SALDIRI İHTİMALİ DE GÜNDEMDE
Fransız siber güvenlik firması Sekoia, saldırılar öncesinde benzer tarama faaliyetleri tespit etti. Şirketin değerlendirmesinde, Avrupa'daki hibrit savaş faaliyetleriyle ilişkilendirilen Rus aktörlerin yanı sıra İran bağlantılı korsanların da ihtimal dahilinde olduğu belirtildi.
Sekoia'nın raporunda, İran bağlantılı aktörlerin internete açık endüstriyel kontrol sistemlerini daha önce de hedef aldığı hatırlatıldı. Rapora göre 2022 yılında İsrail'de Danfoss kontrolörleri kullanan yaklaşık 40 süpermarket siber saldırıya uğradı. Ağustos ayının sonlarında ise ABD'deki en az altı askeri üste bulunan soğutucuların buz çözme moduna geçirildiği bildirildi.
Şirket yetkilileri, Rusça konuşan grupların saldırılardaki rolünü doğrulayan somut teknik kanıt bulunmadığını vurguladı. NoName057 grubunun daha çok DDoS saldırılarıyla tanındığı ve geçmişte bazı saldırıları gerçeği yansıtmayan şekilde üstlendiği belirtildi.
Farklı ülkelerdeki yetkililer olaylarla ilgili soruşturmalarını sürdürürken süpermarketler ve sağlık tesisleri olası yeni saldırılara karşı uyarılıyor. Uzmanlar, saldırıların arkasında organize bir grubun bulunabileceği gibi farklı dalgaların ayrı kişiler veya taklitçiler tarafından gerçekleştirilmiş olabileceği ihtimalini de değerlendiriyor.